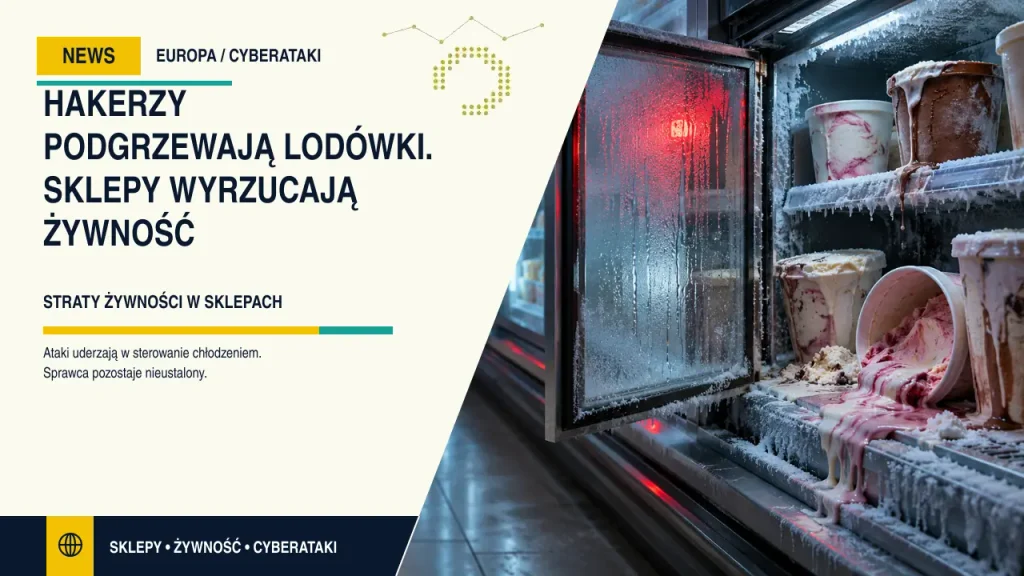
Hakerzy nie muszą kraść pieniędzy ani blokować kas, żeby narazić sklep na straty. Wystarczy zmienić temperaturę w jego chłodniach. Fala cyberataków na urządzenia chłodnicze objęła już co najmniej jedenaście europejskich państw, jak podały 3 listopada wieczorem AFP i Euronews. Sklepy wyrzucają żywność, sprawdzają sterowniki i odłączają część instalacji od internetu. Incydenty pokazują, jak włamanie do urządzenia dostępnego zdalnie może zakłócić normalną pracę placówki. Nadal nie ma publicznego ustalenia jednego sprawcy całej fali ani zbiorczego rachunku strat. Europejska skala problemu nie oznacza też, że ucierpiały wszystkie sklepy poszczególnych sieci. Potwierdzone są lokalne szkody, a kolejne zgłoszenia poszerzają obraz ataków.
NA TERAZ
| ZDARZENIE | 2 listopada zaatakowano systemy chłodnicze sklepów w kilku krajach Europy. |
| SKUTEK | Część sklepów wycofała świeżą i mrożoną żywność. |
| SPRAWCA | Nie ustalono publicznie odpowiedzialności konkretnej grupy lub państwa. |
| REAKCJA | Sieci kontrolują instalacje, a część odłącza sterowniki od internetu. |
Zdalna zmiana temperatury, realne straty
W części placówek chłodziarki i zamrażarki zostały wyłączone albo przełączone w tryb odszraniania. Nie trzeba przy tym włamywać się do budynku. Celem jest system, którym obsługa lub serwisant zdalnie zarządza temperaturą. Gdy ktoś przejmuje nad nim kontrolę, urządzenie może przestać chronić towar. To inny rodzaj cyberataku niż kradzież danych klientów. Uszkodzonego łańcucha chłodniczego nie naprawia samo odzyskanie dostępu do komputera: część produktów trzeba usunąć, a sprzedaż i dostawy ponownie zorganizować.
Skala rośnie wraz ze zgłoszeniami
Początkowe zestawienia nie obejmowały wszystkich poszkodowanych. Wieczorem 3 listopada AFP i Euronews informowały już o co najmniej jedenastu dotkniętych państwach. Do listy dołączyły Niemcy, Rumunia i Wielka Brytania. W Niemczech zgłoszono cztery poszkodowane placówki, w Rumunii sześć. Brytyjskie organizacje branżowe opisały także incydenty w firmach z sektora mięsnego, dlatego zasięg nie ogranicza się do supermarketów. Nie jest to jeszcze końcowy bilans śledztwa. Zgłoszenia dotyczą konkretnych instalacji, a nie awarii wszystkich placówek działających pod szyldem danej sieci.
Źródło wypowiedzi lub danych: Euronews o zasięgu ataków i reakcji państw europejskich
Nie zatrzymał się cały handel
Carrefour informował o 15 dotkniętych sklepach w Belgii, przy sieci liczącej tam ponad 700 placówek. Reuters podał, że siedem zaatakowanych sklepów szwedzkiego Coop wznowiło działalność, a ich chłodnictwo odłączono od internetu. Nie należy więc zamieniać lokalnych szkód w opowieść o zatrzymaniu europejskich supermarketów. Problem jest poważny właśnie dlatego, że może uderzać punktowo: sklep pozostaje otwarty, lecz traci część towaru, musi ograniczyć ofertę albo przeorganizować pracę. Dla konkretnego przedsiębiorcy nawet taki częściowy przestój oznacza odczuwalny rachunek.
Producent ostrzega przed otwartym dostępem
Danfoss przekazał Reutersowi, że jego systemy ponownie znalazły się wśród zaatakowanych urządzeń. Firma zaleca, aby nie były bezpośrednio dostępne przez internet. Sterownik chłodniczy nie powinien być traktowany jak zwykła strona, do której każdy może spróbować się zalogować. Zdalny serwis daje oszczędności i szybszą reakcję na usterki, ale wymaga zabezpieczenia dostępu. Sam fakt użycia urządzenia konkretnej marki nie dowodzi jeszcze jednej wspólnej przyczyny wszystkich włamań ani tego, że każdy produkt producenta jest podatny na ten sam atak.
Luki w sterownikach badano wcześniej
Badacze Team82 z Claroty opisali w sierpniu słabości platformy Danfoss AK SM 800A, używanej do zarządzania chłodnictwem. Dotyczyły między innymi mechanizmów uwierzytelniania oraz możliwości uruchamiania poleceń na urządzeniu. Producent otrzymał zgłoszenie i udostępnił poprawione oprogramowanie. To dowód, że ryzyko takich systemów nie jest teoretyczne. Nie jest jednak dowodem, że właśnie te konkretne luki wykorzystano w każdym listopadowym incydencie. Ustalenie technicznej drogi włamania wymaga analizy zaatakowanej instalacji, jej wersji i konfiguracji.
Odłączenie urządzenia ogranicza zagrożenie
Szwedzkie Narodowe Centrum Cyberbezpieczeństwa potwierdziło, że monitoruje incydenty i kontaktuje się z poszkodowanymi firmami oraz partnerami zagranicznymi. Zaleca sprawdzenie, które urządzenia mają połączenie z internetem, czy naprawdę go potrzebują i czy są aktualizowane. Starsza technologia bywa trudniejsza do zabezpieczenia. Odłączenie sterownika od publicznej sieci może szybko przerwać możliwość zdalnej ingerencji, ale nie zastępuje usunięcia podatności. Potrzebne są także warstwy ochrony i procedura reagowania, bo samo przywrócenie prawidłowej temperatury nie wyjaśnia przyczyny włamania.
Rachunek nie kończy się na wyrzuconym towarze
Pierwszą widoczną stratą jest żywność, której sklep nie może sprzedać. Do tego dochodzą działania serwisu, sprawdzanie instalacji i ponowne zatowarowanie. Nie ma jednak publicznego, wspólnego bilansu pozwalającego uczciwie zsumować szkody we wszystkich krajach. Podobnie nie można z góry stwierdzić, że każda polisa pokryje taki incydent albo że żadna go nie obejmie. Rozliczenie zależy od umowy i okoliczności szkody. Kwoty z pojedynczych sklepów nie są gotowym przelicznikiem dla całej europejskiej branży.
Ataki potwierdzono także w Polsce
CERT Polska potwierdził cyberataki na urządzenia chłodnicze także w Polsce. Pracownicy zdążyli zabezpieczyć żywność, więc opisane incydenty nie spowodowały strat materialnych. NASK wykrył wcześniej 140 urządzeń widocznych z internetu i ostrzegł ich właścicieli. To liczba sprzętów dostępnych z sieci, a nie potwierdzonych włamań. Zagrożenie dotyczy również mniejszych sklepów i dystrybutorów żywności. Nadal nie wskazano publicznie wspólnego sprawcy europejskiej fali. Potwierdzenie incydentów w Polsce nie przesądza, że wszystkie miały jednego autora.
Źródło wypowiedzi lub danych: CERT Polska o atakach na chłodnictwo w Polsce
| NAJKRÓCEJ Ataki na sklepowe chłodnictwo pokazały, że włamanie do sterownika może skończyć się wyrzuceniem prawdziwej żywności. Doniesienia obejmują już co najmniej jedenaście europejskich państw, a część dotkniętych placówek wróciła do pracy. Sklepy zabezpieczają zdalny dostęp i aktualizują instalacje. Skala finansowych strat nadal nie została zsumowana. Nie wskazano też publicznie jednego sprawcy całej fali. Śledztwa mają wyjaśnić zarówno drogę włamania do urządzeń, jak i ewentualne powiązania między incydentami w różnych krajach. |